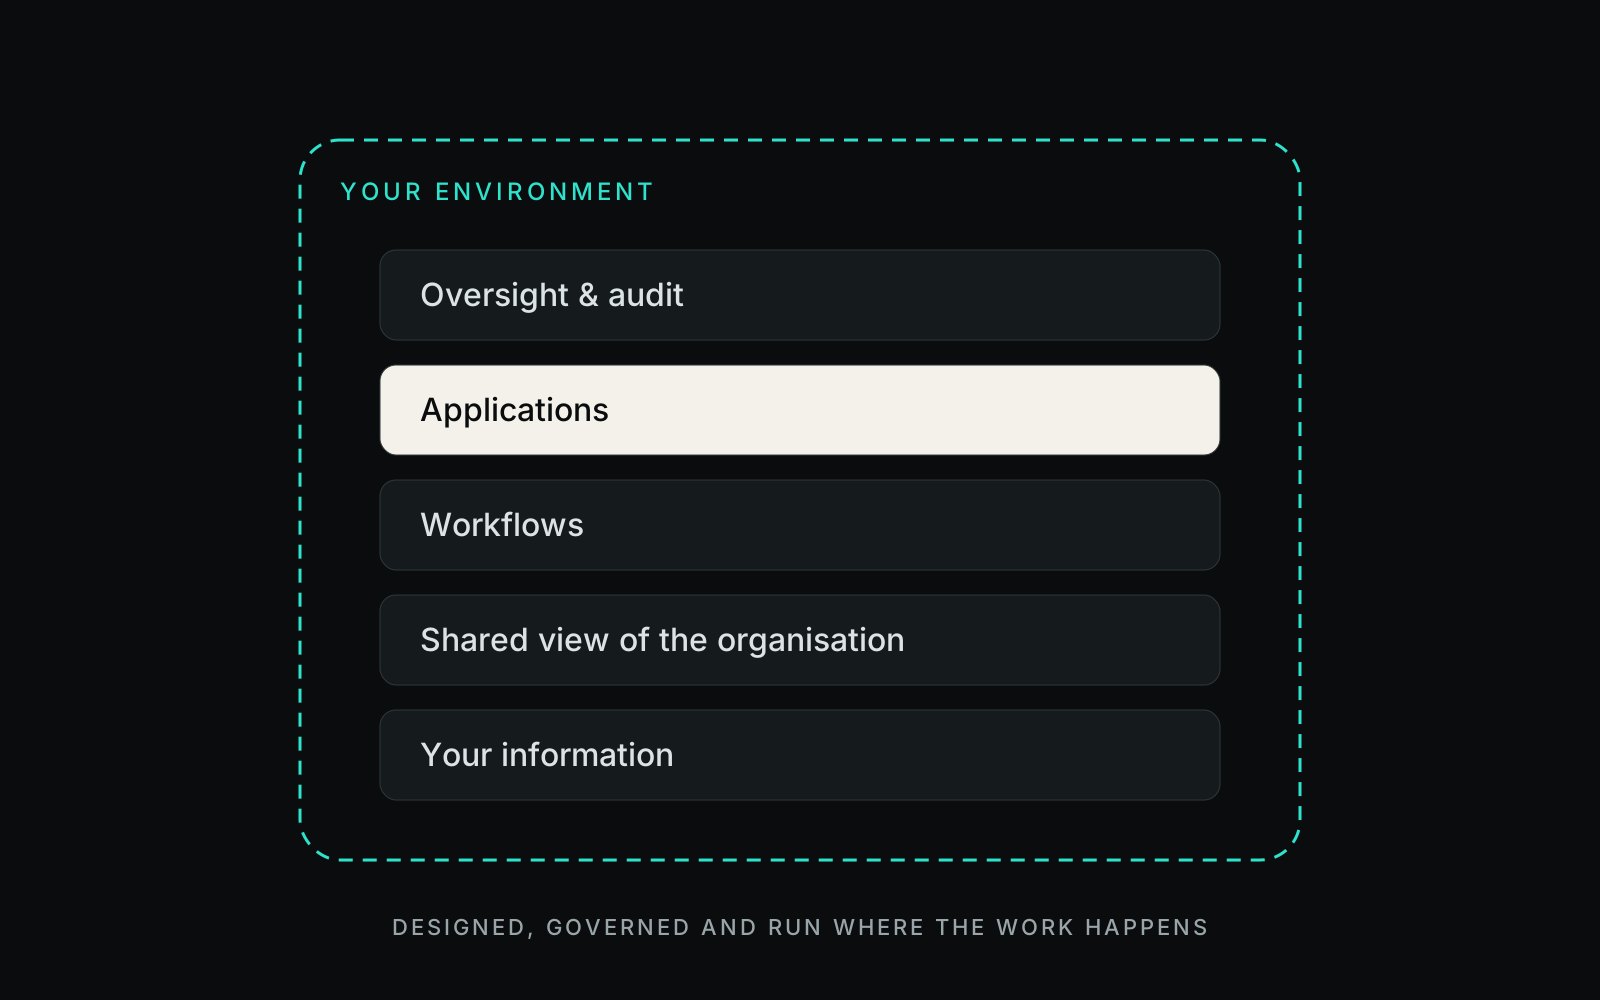
حين يدعم تطبيق ما قرارات حساسة، لا تكون الأسئلة المهمة تقنية فحسب. بل تتعلق بمن يصمّمه، ومن يحوكمه، ومن يتحمّل المسؤولية حين يكون الأمر مهماً.
كثيراً ما يُناقش الأمن على أنه ميزة: تشفير، وضوابط وصول، وشهادات. وهذه أمور مهمة. لكن بالنسبة إلى الحكومات والمؤسسات الخاضعة للتنظيم، ثمة سؤال أعمق: أين يُصمَّم النظام، وأين يعمل، ومن يُسأل عنه؟
السيطرة جزء من التصميم، لا إضافة لاحقة
التطبيق الذي سيتعامل مع معلومات حساسة يجب أن يُبنى حول بيئتكم منذ اليوم الأول: أنظمتكم، ومتطلباتكم الأمنية، والطريقة التي يعمل بها فريقكم فعلاً. ونادراً ما تحقق إضافة الضوابط لاحقاً إلى منتج عام المستوى نفسه من الثقة.
المساءلة تحتاج إلى القرب
حين يتغير شيء ما، كلائحة جديدة أو خطر جديد أو أولوية جديدة من القيادة، يحتاج الفريق المسؤول عن النظام إلى فهم السياق والاستجابة بسرعة. والفريق الموجود على أرض الواقع، والعامل جنباً إلى جنب مع فريقكم، يستطيع ذلك بطريقة لا يستطيعها مورّد بعيد.
تبقى معلوماتك تحت سيطرتك. ويبقى فريقك مشاركاً.
ما الذي ينبغي البحث عنه
- تطبيقات يمكن تشغيلها على خوادمكم الخاصة، أو في سحابة خاصة أو وطنية، أو دون اتصال بالكامل.
- صلاحيات وسجلات تدقيق وخطوات اعتماد مدمجة منذ البداية.
- حرية اختيار التقنية الأساسية وتغييرها، دون الارتباط بمورّد واحد.
- فريق تنفيذ محلي، خاضع للمساءلة، ويُقاس أداؤه بالنتيجة التي تريدونها.